风险提示订阅
关注官方公告渠道,新版本发布、安全提醒和异常登录预警会第一时间推送,比事后补救更省心。
APP提示更新时别在应用内直接点陌生链接跳转,回官网确认最新版本号后再操作。第三方渠道推送的更新包是常见的植入风险点,多一步核实不吃亏。
有区别,而且区别很大。第三方网站可能重新打包植入额外代码,你看到的图标和界面可能一模一样,但后台行为完全不同。尽量走官方入口,别图省事。
下载完别直接安装。核对安装包大小、签名信息是否与官网公示一致,安卓和iOS的校验方式不同,具体方法后面有步骤说明。
关注官方公告渠道,新版本发布、安全提醒和异常登录预警会第一时间推送,比事后补救更省心。
安装时手机会弹一堆权限请求。不是必要权限一律拒绝,特别是通信录、短信读取这类跟下载功能无关的权限,给了就是给自己埋雷。
复制钱包地址或助记词后,尽量立刻清空剪贴板。部分恶意应用会持续读取剪贴板内容,这个习惯能降低地址被替换或信息被截取的概率。
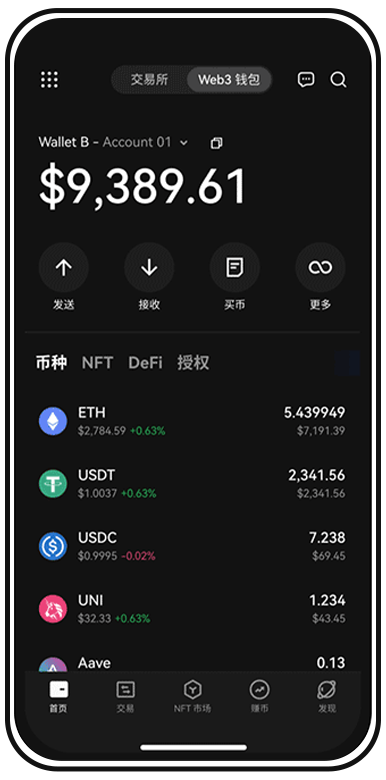
公共WiFi下尽量别做登录和交易操作。如果必须用,确保APP走的是加密连接。下载环节同样如此,不安全的网络环境下文件完整性更容易出问题。
别急着点下载按钮。先看域名对不对、页面有没有官方备案信息,确认是官方渠道再动手。这一步花你两分钟,能挡掉大部分假包风险。
不给。oyi下载后的正常使用不需要通信录权限,这类请求跟核心功能无关。拒绝后如果APP还能正常跑,说明本来就不需要,给了反而是多余的暴露面。
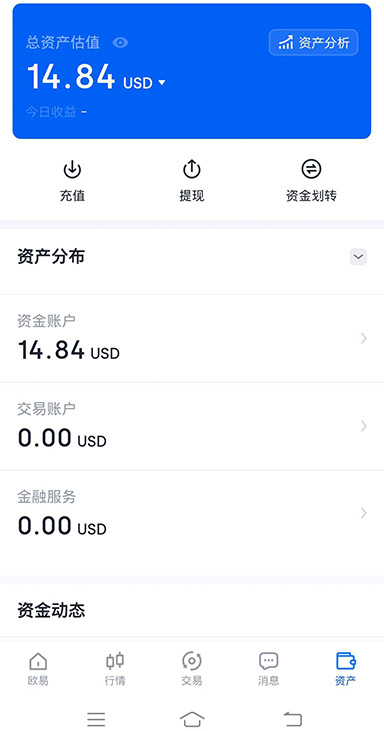
先用其他设备登录官网改密码并撤销该设备的授权,然后联系官方客服走账户冻结流程。如果之前开了两步验证,新设备登录需要验证器,能争取到处理时间。
注册后第一时间开启两步验证,优先用验证器APP而不是短信验证码。短信可能被劫持,验证器绑定设备后即使密码泄露也多一道墙。
内置的安全设置向导,一步步带你开启两步验证、设备管理和提现白名单,新用户跟着走一遍能堵住大部分基础漏洞。
至少12位,大小写字母加数字加符号混着来,别用生日、手机号或常见单词。更重要的是每个平台用不一样的密码,万一别的站泄露了也波及不到这里。
别等踩了坑才回头看。现在就按上面的检查清单走一遍oyi下载流程,花十分钟把渠道、安装包和账户安全都过一遍,比事后补救省心得多。