ouyi官方APP,从代码层拆解底层安全架构

冷热分离端到端加密动态风控

不少人下载ouyi官方APP前会犯嘀咕:这APP的安全到底是怎么做的?密钥存在哪?传输过程会不会被截?其实它的底层架构把冷热钱包做了物理隔离,私钥碎片化存储且不触网,传输层用了双向证书校验。说白了,你的资产安全不靠口号,靠的是代码层面的硬约束。这一页就从技术视角把ouyi官方APP的安全逻辑拆开给你看。

官网注册 APP下载

离线签名隔离

签名运算在独立安全域执行,与联网模块物理隔离,ouyi官方APP从架构上切断了远程盗签的路径。

传输双向验签

每次请求都走双向证书校验加动态令牌,中间人即使截获数据包也无法伪造合法会话,ouyi官方APP的通信链路全程闭环。

ouyi官方APP的提现地址簿安全吗

地址簿数据加密存本地,调用时需二次验证。但首次添加地址务必手动核对前后六位字符,ouyi官方APP不会替你判断地址归属,自己确认一遍最稳妥。

ouyi官方APP的密钥管理与签名流程怎么走

在ouyi官方APP里发起一笔提现,签名动作在安全环境内完成,私钥碎片不会拼合成完整密钥暴露在内存中。签名结果经多重校验后才广播上链,整个流程用户无感知,但每一步都有加密模块在后台把关。

普通用户如何确认ouyi官方APP的安全机制在生效

你可以在ouyi官方APP的安全中心查看设备授权记录和登录日志,每次新设备接入都会留下指纹。开启二次验证后,异地登录会强制要求活体检测,这些可见的反馈就是安全机制在运转的直接证据。

为什么ouyi官方APP的安全架构值得细看

代码混淆加固

ouyi官方APP安装包经过控制流混淆和反调试处理,逆向分析难度大幅提升,核心逻辑不易被扒出。
风控规则引擎

ouyi官方APP内置规则引擎实时扫描异常行为,登录地突变、高频撤单等操作会触发二次验证,把风险拦在成交之前。

密钥分片不落地

ouyi官方APP把私钥拆成多个碎片分别存储,单独拿到一个碎片毫无意义,从机制上杜绝了单点泄露导致资产丢失的可能。
ouyi官方APP更新后安全设置会重置吗

不会。ouyi官方APP的二次验证、白名单等配置存储在服务端账户维度,版本更新只替换客户端代码,安全设置原样保留,升级后无需重新配置。

设备指纹绑定

ouyi官方APP首次登录即生成设备指纹,后续换设备需原设备确认,防止账号被陌生终端静默接管。

第一次用ouyi官方APP该注意什么

问:刚下载ouyi官方APP,第一步做什么?答:先别急着充值。进安全中心把二次验证和提现白名单开了,再核对下载来源是否为官方渠道。然后花十分钟过一遍安全学堂里的授权陷阱案例。最后小额试一笔提现走通流程,确认到账后再放大额资产。顺序别乱,安全习惯比功能熟练更重要。
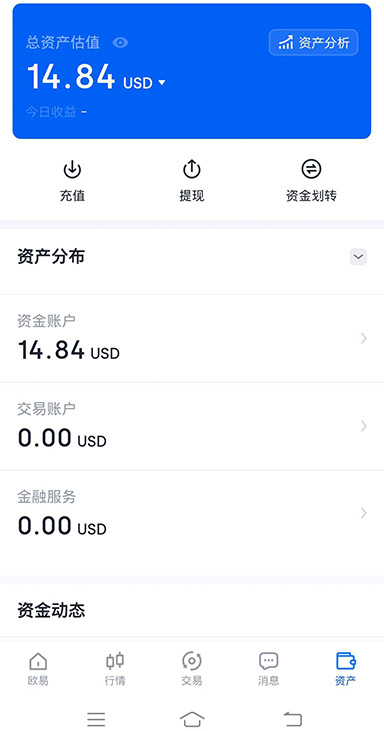
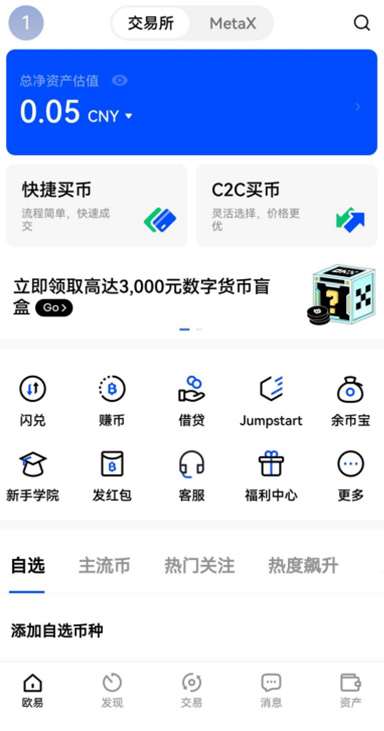
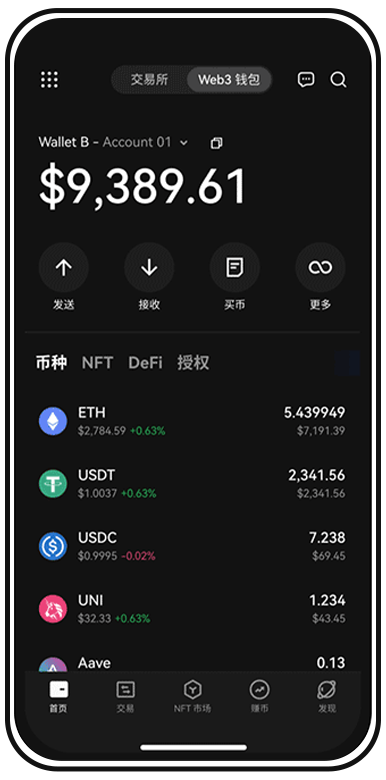
ouyi官方APP安全模块拆解图

ouyi官方APP周边服务生态

安全学堂模块

ouyi官方APP内置安全知识库,用案例拆解钓鱼手法和授权陷阱,帮用户建立自己的防线。

权限最小化设计

ouyi官方APP只申请业务必需权限,通讯录、短信等敏感权限默认不碰,从源头减少信息暴露面。

冷启动秒级响应

ouyi官方APP冷启动做了预加载优化,安全模块初始化与界面渲染并行执行,开屏不用干等。
操作留痕可溯

ouyi官方APP

ouyi官方APP对敏感操作全程留痕,每一笔授权都有时间戳和操作指纹,出了问题能精准定位到环节。
ouyi官方APP 常见问题指南

1ouyi官方APP提示环境异常是怎么回事
通常是检测到root权限、模拟器环境或调试器挂载。ouyi官方APP会限制这类环境下的交易功能,建议换回未越狱的日常用机,关闭开发者选项后重试。
2换手机后ouyi官方APP怎么迁移才安全
旧机先解绑设备指纹,新机登录时走活体检测加原设备确认双重验证。迁移完成后在安全中心核对登录记录,确认没有陌生设备残留,再删掉旧机上的APP。
3链上地址簿
常用提现地址加密存证于ouyi官方APP本地,每次调用需二次确认,防篡改也防手误。
4ouyi官方APP被卸载重装后数据还在吗
账户资产和交易记录在云端,重装登录后完整恢复。但本地保存的地址簿和自定义安全偏好不会同步,重装前建议在设置里导出备份。
5硬件钱包联动
ouyi官方APP支持外接硬件钱包签名,大额资产冷存、小额热用,两套体系互不干扰。

看懂ouyi官方APP的安全底牌,再决定要不要装

安全架构摆在这了,剩下的就是你自己去验证。从官方渠道下载ouyi官方APP,亲手走一遍安全设置流程,比看十篇评测都管用。